Nachweise, die im Audit tragen.
Das Verzeichnis, versioniert
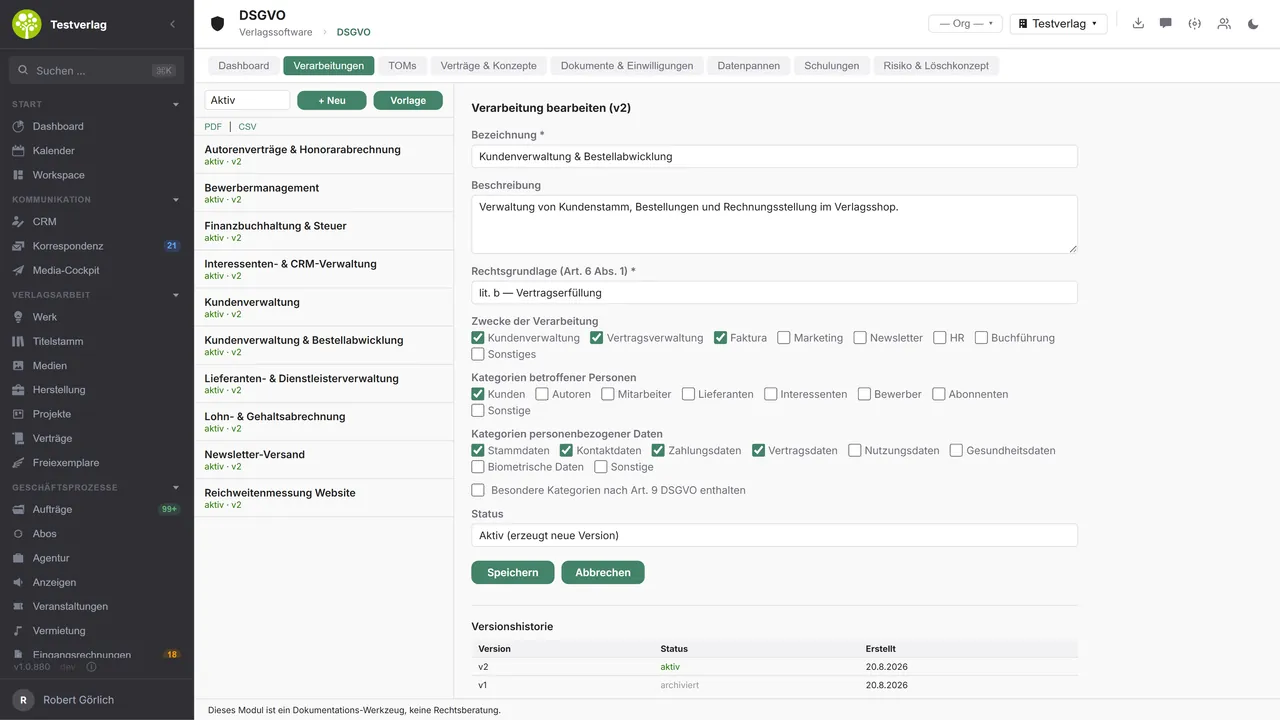
Jede Verarbeitung mit Rechtsgrundlage nach Art. 6, Zwecken sowie Personen- und Datenkategorien. Das Aktivsetzen erzeugt eine neue Version, die Historie bleibt lesbar.
Assessment mit Score und Gap-Report
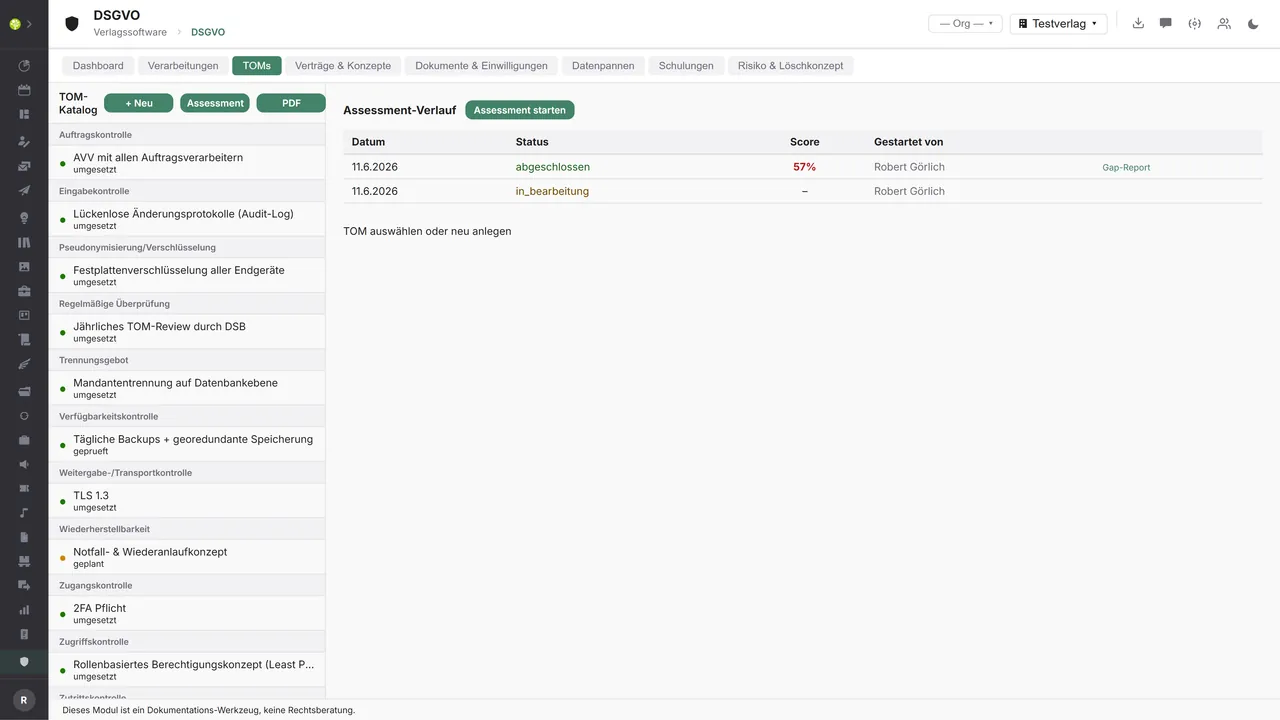
Ein geführter Fragebogen nach Art. 32 mit gewichteten Fragen berechnet den Reifegrad, aktualisiert die Maßnahmen und liefert den Gap-Report als PDF.
Datenpannen mit 72-Stunden-Frist
Risikobewertung in einer Vier-mal-vier-Matrix, die Meldefrist nach Art. 33 als mitlaufender Countdown, Statuslauf von offen bis geschlossen.
Die ganze Akte als ZIP
Verzeichnis, veröffentlichte Konzepte, Gap-Report, unterzeichnete AVVs und aktive Schulungsunterlagen – auf Knopfdruck als Paket für Audit oder Aufsichtsbehörde.
Datenschutz, nachweisbar gepflegt.
Das Modul ist der Aktenschrank für den betrieblichen Datenschutz: Es hält fest, welche Verarbeitungen es gibt, welche Maßnahmen sie schützen, welche Verträge dahinterstehen und was bei einer Datenpanne geschehen ist. Das gilt mandantenbezogen, mit Versionsständen, die sich einfrieren lassen.
Das Dashboard stellt die unangenehmen Fragen gleich mit. Welche Verarbeitung hat keine Maßnahme? Welche keine Löschregel? Welche Wiedervorlage eines Auftragsverarbeitungsvertrags ist überfällig? Ein Klick auf die Kachel führt in den passenden Bereich.
Das Verzeichnis beschreibt, was im Haus tatsächlich passiert. Das liegt in den anderen Modulen, mit Kundenverwaltung und Bestellabwicklung in Aufträge & Rechnungen, Autorenverträgen und Honorarabrechnung in Verträge & Honorare, dem Newsletter-Versand in der Korrespondenz sowie der Lieferanten- und Dienstleisterverwaltung bei den Eingangsrechnungen. Jeder Eintrag entsteht aus einer Branchenvorlage oder von Hand, mit Rechtsgrundlage nach Art. 6 und, bei berechtigtem Interesse, mit Begründung. Das Aktivsetzen erzeugt jeweils eine neue Version.
Die technischen und organisatorischen Maßnahmen liegen im Katalog, nach den Kontrollarten des Art. 32 gruppiert, jede mit Ampel, letzter Prüfung und einem Intervall, aus dem das Modul die nächste Fälligkeit selbst errechnet. Wer den Stand nicht zusammensuchen will, startet das Assessment: gewichtete Fragen, am Ende ein Score, aktualisierte Maßnahmen und der Gap-Report als PDF.
Auftragsverarbeitungsverträge gehen von Entwurf über „final" bis „unterzeichnet", mit Wiedervorlage und Fälligkeits-Kennzeichen. Datenschutzkonzepte bestehen aus Freitext- und Live-Kapiteln. Die Live-Kapitel ziehen ihren Inhalt aus Verzeichnis, Maßnahmen, Datenpannen, Verträgen, Schulungen und Löschkonzept und werden beim Veröffentlichen festgeschrieben. Die Einwilligungen selbst entstehen im CRM und werden hier nur ausgewertet.
Ein Vorfall wird mit Ursache, Sofortmaßnahmen und Risikobewertung erfasst, und der Countdown auf die 72 Stunden läuft dabei sichtbar mit. Schulungen entstehen aus Bausteinen samt Wissenstest, das Risikoregister zeigt anhand der Kriterien des Art. 35, ob eine Folgenabschätzung nötig ist. Und eine Grenze zieht das Modul selbst: Es dokumentiert, ersetzt aber keine Rechtsberatung. Die mitgelieferten Vertrags-, Schulungs- und Konzepttexte sind Entwürfe, die juristisch zu prüfen sind.
Wenn die KI ins Spiel kommt.
Die KI-Funktionen von open.junixx hängen nicht an einem festverdrahteten Anbieter, sondern an einem Steckplatz. Für den Datenschutz macht das den Unterschied – und die Wahl liegt bei Ihnen.
Im eigenen Haus: kein zusätzlicher Empfänger
Wer ein lokales Modell hinterlegt, gibt für die KI niemandem etwas heraus. Damit entfällt der zusätzliche Auftragsverarbeiter, die Drittlandübermittlung nach Art. 44 ff. DSGVO und die Abwägung, die daran hängt.
In der Cloud: Ihr Vertrag, nicht unser Sammelzugang
Wer einen Cloud-Anbieter wählt, schließt den Vertrag mit ihm selbst und hinterlegt seinen eigenen Schlüssel. open.junixx ist dabei nicht zwischengeschaltet, und es gibt keinen Zugang, über den die Anfragen aller Häuser laufen.
Nachweisbar, nicht behauptet
Jede KI-Anfrage steht mit Modell, Tokens, Kosten und Dauer im Protokoll, jedes zurückgeschriebene Feld mit altem und neuem Wert. Für ein Verarbeitungsverzeichnis heißt das: die Angaben lassen sich belegen.
Und ganz ohne KI
Die KI ist eine Zutat, keine Voraussetzung. Ohne hinterlegten Anbieter arbeitet open.junixx unverändert weiter – wer das Thema aus dem Verzeichnis heraushalten will, kann das.
Das Modul in der Anwendung.
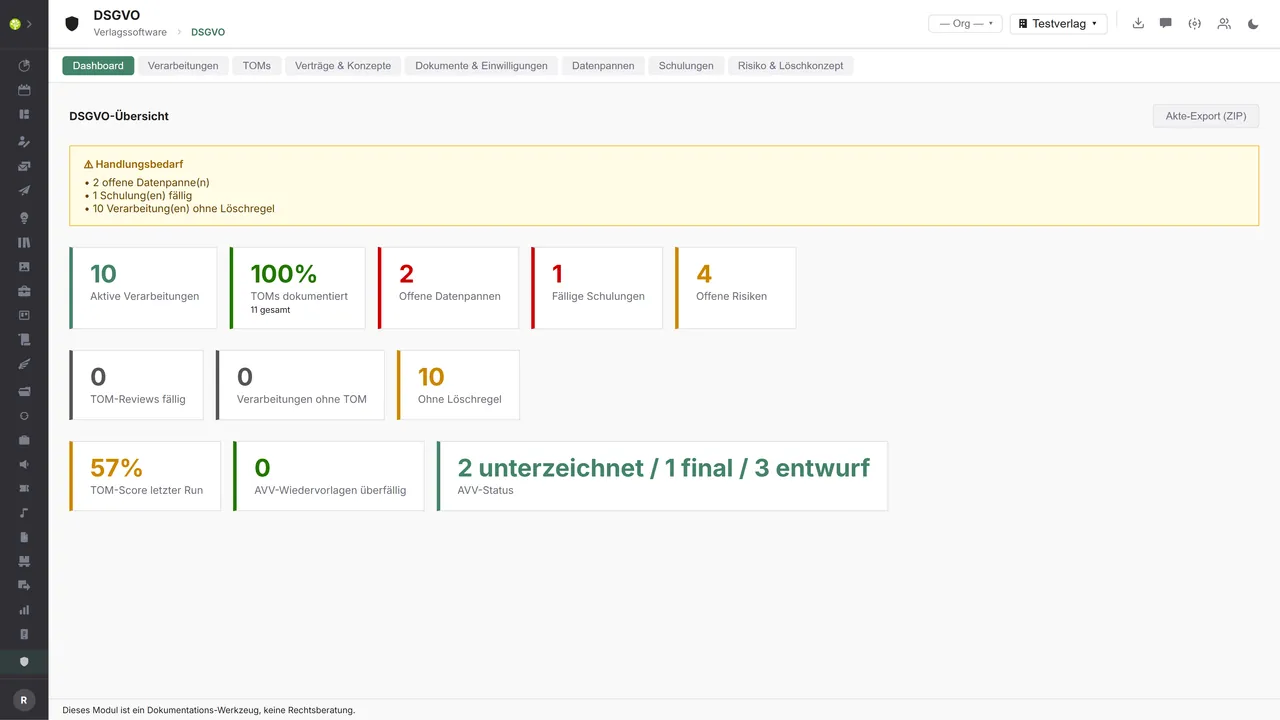
Wo Handlungsbedarf bestehtKennzahlen zu Verarbeitungen, dokumentierten Maßnahmen, offenen Datenpannen, fälligen Schulungen und Risiken – darüber die Warnbox mit den offenen Punkten, rechts oben der Akte-Export als ZIP.
Jede Verarbeitung, jede VersionLinks das Verzeichnis mit Status und Versionsstand, rechts die Verarbeitung selbst: Rechtsgrundlage nach Art. 6, Zwecke, Kategorien der Personen und Daten – darunter die Versionshistorie.
Maßnahmen und ihr ReifegradDer Katalog nach Kontrollarten mit Ampel und Status je Maßnahme, daneben der Verlauf der Assessments mit Datum, Status, Score und dem Gap-Report zum Herunterladen.
Sehen Sie open.junixx bei der Arbeit. Wir zeigen Ihnen am Bildschirm, wie die Software zu den Abläufen Ihres Verlags passt – unverbindlich und mit Zeit für Ihre Fragen.
Demo vereinbarenPer API importieren und exportieren.
Der Aktenschrank ist bewusst nach innen gebaut: Alle Nachweise entstehen im Haus. Nach außen geht es um Betroffenenrechte, die Meldung an die Aufsichtsbehörde und die Pflege der Dienstleisterlisten.
Import – von externen Diensten
Daten, die von außen ins Modul fließen:
- Listen der Auftragsverarbeiter und Unterauftragsverarbeiter von Cloud-Diensten → AVV-Register und Anlagen bleiben aktuell
- Aktenzeichen und Bestätigung der Aufsichtsbehörde → Nachweis direkt am Vorfall
- Unterzeichnete Verträge aus dem E-Signatur-Dienst → Status „unterzeichnet“ ohne Umweg
- Teilnahme- und Abschlussnachweise aus einer Schulungsplattform → Schulungsstand je Person
Export – zu externen Diensten
Daten, die das Modul nach außen übergibt:
- Vorfallsdaten nach Art. 33 an das Meldeportal der Aufsichtsbehörde
- Verzeichnis, Maßnahmen und Verträge an den externen Datenschutzbeauftragten oder die Kanzlei
- Maschinenlesbarer Datenexport für eine Auskunft nach Art. 15 und 20
- Verzeichnisse und Nachweise für Wirtschaftsprüfer und Zertifizierer
Heute entstehen alle Nachweise im Modul selbst: das Verarbeitungsverzeichnis als PDF und CSV, der TOM-Katalog, der Gap-Report, Verträge und Konzepte als PDF – und die vollständige DSGVO-Akte als ZIP samt Manifest. Anbindungen an Meldeportale, E-Signatur-Dienste und Schulungsplattformen lassen sich über die zentrale API ergänzen.
Mehr zu den Schnittstellen
Detailübersicht aus der Schnittstellen-Analyse: Quellen für den Import und mögliche Ziele für den Export.
Import – von externen Diensten
| Quelle (extern) | Was wird importiert | Nutzen im Modul |
|---|---|---|
| Auftragsverarbeiter und Cloud-Dienste | Liste der (Unter-)Auftragsverarbeiter, AVV-Metadaten | AVV-Register und Anlagen automatisch pflegen |
| Aufsichtsbehörde | Aktenzeichen, Bestätigung der Meldung | Nachweis am Vorfall |
| E-Signatur-Dienst | Unterzeichnete Verträge (Rücklauf) | AVV-Status „unterzeichnet“ |
| Schulungsplattform (LMS) | Teilnahme- und Abschlussnachweise | Schulungsstand je Mitarbeitendem |
Export – zu externen Diensten
| Zweck / Auslöser | Externer Dienst (Beispiele) | Was wird exportiert | Format / Standard |
|---|---|---|---|
| Datenpannen-Meldung | Meldeportale der Aufsichtsbehörden | Vorfallsdaten nach Art. 33: Kategorien, Betroffene, Maßnahmen | Behörden-Portal, Formular |
| Compliance-Akte extern prüfen | Externer Datenschutzbeauftragter, Kanzlei | Verzeichnis, Maßnahmen, Verträge als Bündel | PDF, ZIP |
| Betroffenenauskunft | Auskunftsersuchen einer betroffenen Person | Maschinenlesbarer Datenexport nach Art. 20 | PDF, JSON, CSV |
| Nachweis und Audit | Wirtschaftsprüfer, Zertifizierer | Verzeichnisse und Nachweise | PDF, CSV |
Alle Funktionen des DSGVO-Moduls.
Die vollständige Liste finden Sie in unserer Broschüre
Oben sehen Sie einen Ausschnitt. Alle Funktionen dieses Moduls – und die aller anderen – haben wir in der open.junixx-Broschüre zusammengestellt. Wir schicken sie Ihnen gern zu, gedruckt oder als PDF. Und wenn Sie lieber zusehen als lesen: Wir zeigen Ihnen open.junixx auch live am Bildschirm.
Broschüre erhaltenPflicht für jeden Verlag.
Autoren, Abonnenten, Interessenten, Bewerber, Dienstleister – personenbezogene Daten hat jedes Haus. Deshalb ist dieses Modul das einzige, das für alle Verlagstypen gleich wichtig ist.
Verbunden mit dem Verlags-Ökosystem
- VLB
- IDNV
- doctronic
- Amazon
- Bookwire
- Arvato / VVA
- Brocom
- Prolit
- Zeitfracht
- Magento
- WordPress /
WooCommerce - Shopify
- Shopware
- Wirth & Horn
- Diamant
- DATEV
- BMD
- Abacus
- DHL
- DPD
Lernen Sie open.junixx kennen.
Vereinbaren Sie einen unverbindlichen Termin. Wir zeigen Ihnen, wie die Datenschutz-Dokumentation in Ihren Verlagsalltag passt.