Prove che tengono in un audit.
Il registro, con versioni
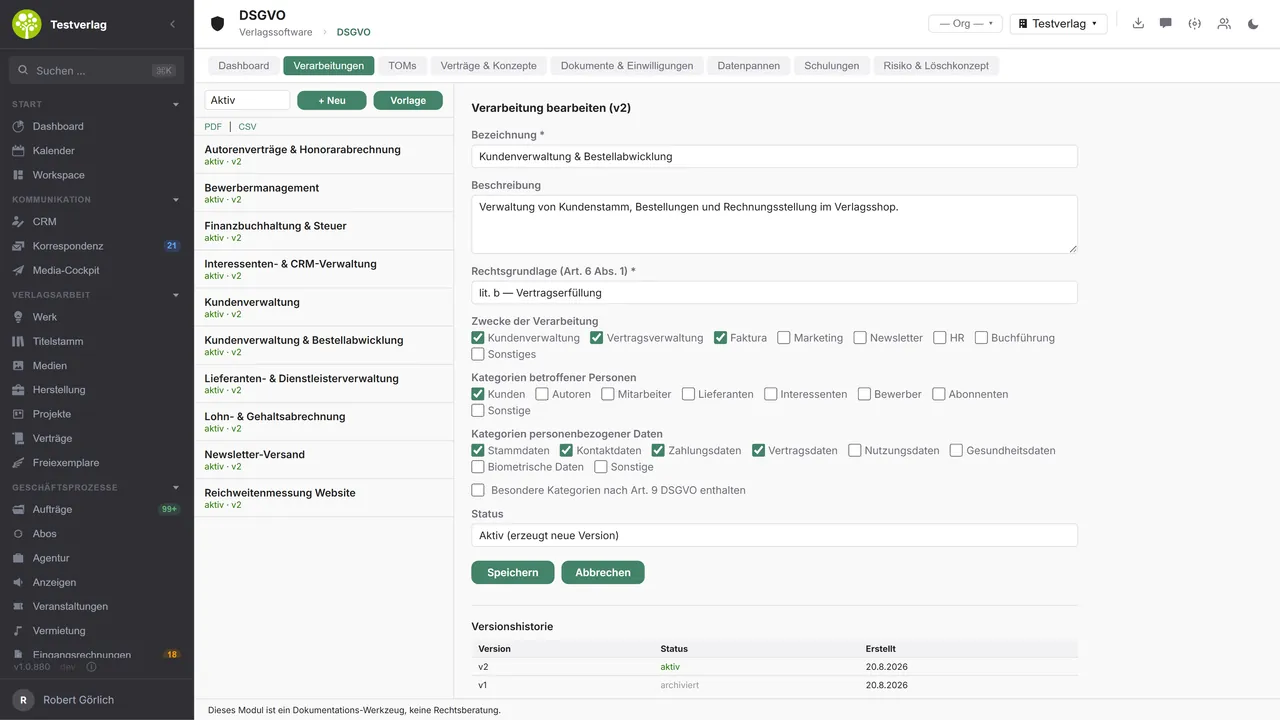
Ogni trattamento con base giuridica secondo l’art. 6, finalità e categorie di persone e di dati. L’attivazione genera una nuova versione, lo storico resta leggibile.
Assessment con punteggio e gap report
Un questionario guidato secondo l’art. 32 con domande pesate calcola il grado di maturità, aggiorna le misure e fornisce il gap report in PDF.
Violazioni dei dati con termine di 72 ore
Valutazione del rischio in una matrice quattro per quattro, il termine di notifica secondo l’art. 33 come countdown in corso, percorso di stati da aperto a chiuso.
L’intero fascicolo in ZIP
Registro, piani pubblicati, gap report, contratti di trattamento firmati e materiali di formazione attivi – con un clic come pacchetto per l’audit o per l’autorità di controllo.
Privacy, curata in modo dimostrabile.
Il modulo è l’archivio della protezione dei dati aziendale: registra quali trattamenti esistono, quali misure li proteggono, quali contratti ci stanno dietro e che cosa è successo in caso di violazione dei dati. Tutto questo per ogni entità, con stati di versione che si possono congelare.
Il dashboard pone subito anche le domande scomode. Quale trattamento non ha alcuna misura? Quale nessuna regola di cancellazione? Quale scadenza di riesame di un contratto di trattamento è arretrata? Un clic sulla tessera porta nell’area corrispondente.
Il registro descrive che cosa succede realmente in azienda. Tutto ciò sta negli altri moduli, con la gestione clienti e l’evasione degli ordini in Ordini & fatture, i contratti d’autore e la liquidazione dei compensi in Contratti & diritti d’autore, l’invio della newsletter nella corrispondenza e la gestione di fornitori e prestatori di servizi nelle fatture fornitori. Ogni voce nasce da un modello di settore o a mano, con base giuridica secondo l’art. 6 e, in caso di legittimo interesse, con motivazione. L’attivazione genera ogni volta una nuova versione.
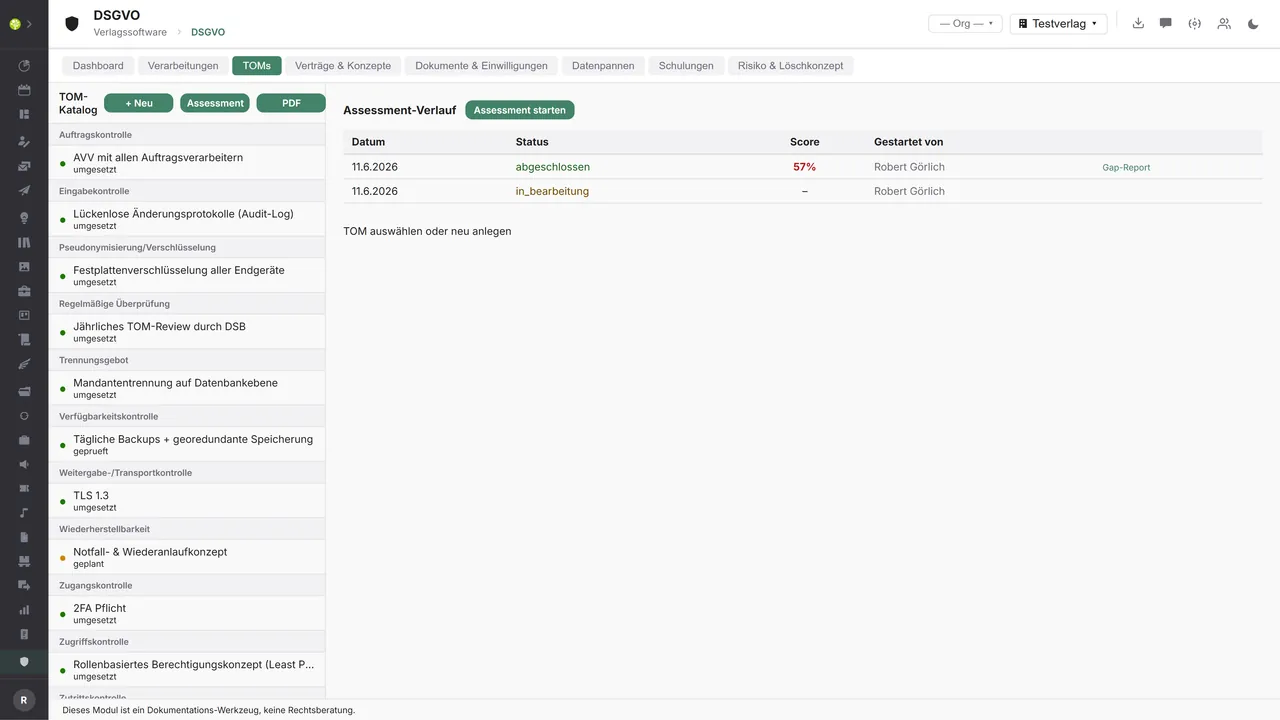
Le misure tecniche e organizzative stanno nel catalogo, raggruppate secondo i tipi di controllo dell’art. 32, ognuna con semaforo, ultima verifica e un intervallo dal quale il modulo calcola da sé la scadenza successiva. Chi non vuole raccogliere lo stato pezzo per pezzo avvia l’assessment: domande pesate, alla fine un punteggio, misure aggiornate e il gap report in PDF.
I contratti di trattamento passano da bozza a «finale» fino a «firmato», con riesame e indicatore di scadenza. I piani sulla privacy sono composti da capitoli a testo libero e capitoli dinamici. I capitoli dinamici traggono il loro contenuto da registro, misure, violazioni dei dati, contratti, formazione e piano di cancellazione e vengono fissati alla pubblicazione. I consensi stessi nascono nel CRM e qui vengono solo analizzati.
Un incidente viene registrato con causa, misure immediate e valutazione del rischio, e il countdown sulle 72 ore scorre visibilmente accanto. La formazione nasce da componenti con test di verifica, il registro dei rischi mostra, in base ai criteri dell’art. 35, se sia necessaria una valutazione d’impatto. E un limite il modulo lo traccia da sé: documenta, ma non sostituisce la consulenza legale. I testi di contratti, formazione e piani forniti sono bozze da far verificare da un legale.
Quando entra in gioco l’IA.
Le funzioni IA di open.junixx non dipendono da un provider cablato in modo fisso, ma da uno slot. Per la protezione dei dati è questo a fare la differenza – e la scelta è vostra.
In casa: nessun destinatario aggiuntivo
Chi registra un modello locale non consegna nulla a nessuno per l’IA. Vengono così a mancare il responsabile del trattamento aggiuntivo, il trasferimento verso paesi terzi secondo gli artt. 44 ss. GDPR e la valutazione che ne dipende.
Nel cloud: il vostro contratto, non un nostro accesso collettivo
Chi sceglie un provider cloud stipula il contratto con lui direttamente e registra la propria chiave. open.junixx non è interposto, e non esiste un accesso attraverso cui passano le richieste di tutte le aziende.
Dimostrabile, non affermato
Ogni richiesta IA è nel registro con modello, token, costi e durata, ogni campo riscritto con valore vecchio e nuovo. Per un registro dei trattamenti questo significa: le indicazioni si possono documentare.
E anche senza IA
L’IA è un ingrediente, non un presupposto. Senza provider registrato open.junixx continua a lavorare come prima – chi vuole tenere il tema fuori dal registro può farlo.
Il modulo nell’applicazione.
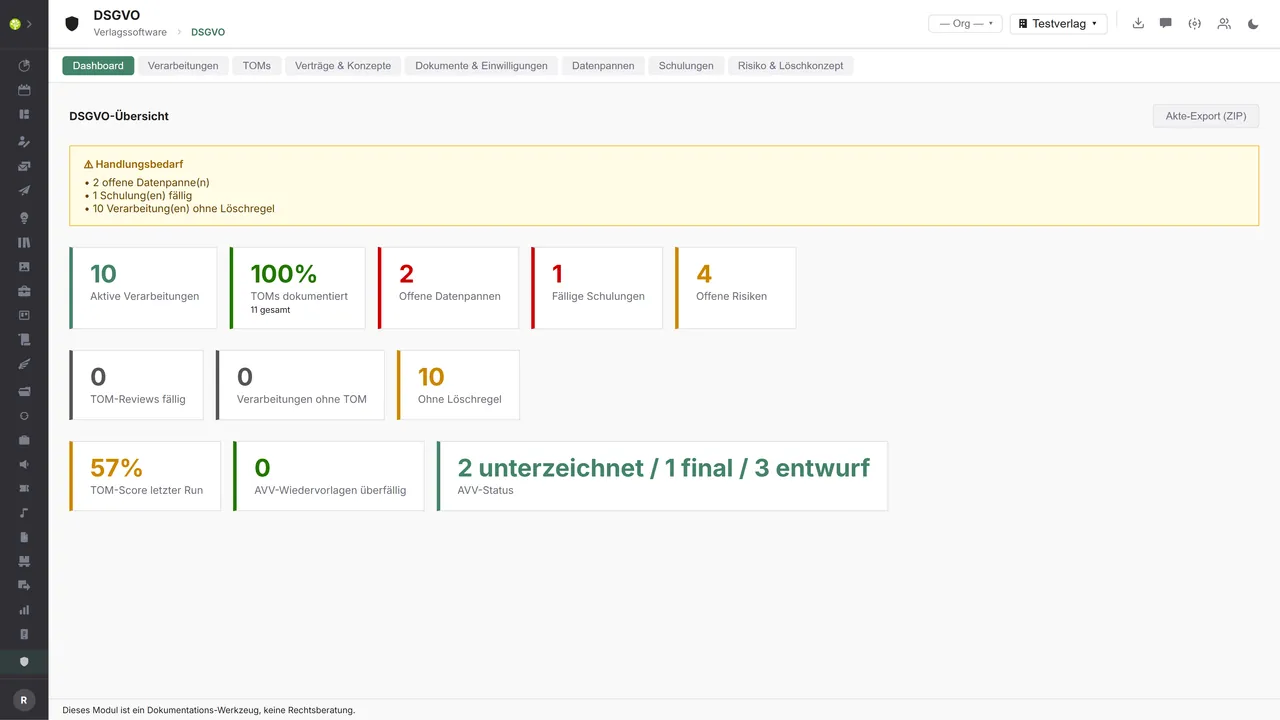
Dove serve intervenireIndicatori su trattamenti, misure documentate, violazioni dei dati aperte, formazioni in scadenza e rischi – sopra il riquadro di avviso con i punti aperti, in alto a destra l’export del fascicolo in ZIP.
Ogni trattamento, ogni versioneA sinistra il registro con stato e versione, a destra il trattamento stesso: base giuridica secondo l’art. 6, finalità, categorie di persone e di dati – sotto lo storico delle versioni.
Le misure e il loro grado di maturitàIl catalogo per tipi di controllo con semaforo e stato per misura, accanto lo storico degli assessment con data, stato, punteggio e il gap report da scaricare.
Vedete open.junixx all’opera. Vi mostriamo sullo schermo come il software si adatta ai processi della vostra casa editrice – senza impegno e con tutto il tempo per le vostre domande.
Richiedete una demoImportare ed esportare via API.
L’archivio è costruito volutamente verso l’interno: tutte le prove nascono in azienda. Verso l’esterno si tratta dei diritti degli interessati, della notifica all’autorità di controllo e della cura degli elenchi dei prestatori di servizi.
Import – da servizi esterni
Dati che entrano nel modulo dall’esterno:
- Elenchi dei responsabili e sub-responsabili del trattamento dei servizi cloud → registro dei contratti e allegati restano aggiornati
- Numero di protocollo e conferma dell’autorità di controllo → prova direttamente sull’incidente
- Contratti firmati dal servizio di firma elettronica → stato «firmato» senza passaggi intermedi
- Attestati di partecipazione e di completamento da una piattaforma di formazione → stato della formazione per persona
Export – verso servizi esterni
Dati che il modulo trasmette all’esterno:
- Dati dell’incidente secondo l’art. 33 al portale di notifica dell’autorità di controllo
- Registro, misure e contratti al responsabile della protezione dei dati esterno o allo studio legale
- Export dei dati leggibile da macchina per un riscontro secondo gli artt. 15 e 20
- Registri e prove per revisori e organismi di certificazione
Oggi tutte le prove nascono nel modulo stesso: il registro dei trattamenti in PDF e CSV, il catalogo delle misure, il gap report, contratti e piani in PDF – e l’intero fascicolo GDPR in ZIP con manifesto. I collegamenti a portali di notifica, servizi di firma elettronica e piattaforme di formazione si possono aggiungere tramite l’API centrale.
Maggiori informazioni sulle interfacce
Panoramica dettagliata dall’analisi delle interfacce: fonti per l’import e possibili destinazioni per l’export.
Import – da servizi esterni
| Fonte (esterna) | Cosa viene importato | Utilità nel modulo |
|---|---|---|
| Responsabili del trattamento e servizi cloud | Elenco dei (sub-)responsabili del trattamento, metadati dei contratti | Curare automaticamente il registro dei contratti e gli allegati |
| Autorità di controllo | Numero di protocollo, conferma della notifica | Prova sull’incidente |
| Servizio di firma elettronica | Contratti firmati (ritorno) | Stato del contratto «firmato» |
| Piattaforma di formazione (LMS) | Attestati di partecipazione e di completamento | Stato della formazione per collaboratore |
Export – verso servizi esterni
| Scopo / attivazione | Servizio esterno (esempi) | Cosa viene esportato | Formato / standard |
|---|---|---|---|
| Notifica di violazione dei dati | Portali di notifica delle autorità di controllo | Dati dell’incidente secondo l’art. 33: categorie, interessati, misure | Portale dell’autorità, modulo |
| Far verificare il fascicolo compliance all’esterno | Responsabile della protezione dei dati esterno, studio legale | Registro, misure, contratti come pacchetto | PDF, ZIP |
| Riscontro all’interessato | Richiesta di accesso di una persona interessata | Export dei dati leggibile da macchina secondo l’art. 20 | PDF, JSON, CSV |
| Prova e audit | Revisori, organismi di certificazione | Registri e prove | PDF, CSV |
Tutte le funzioni del modulo GDPR.
Trovate l’elenco completo nella nostra brochure
Quello che vedete sopra è solo un estratto. Tutte le funzioni di questo modulo – e quelle di tutti gli altri – sono raccolte nella brochure open.junixx. Ve la inviamo volentieri, stampata o in PDF. E se preferite guardare invece di leggere: vi mostriamo open.junixx anche dal vivo sullo schermo.
Ricevete la brochureObbligatorio per ogni casa editrice.
Autori, abbonati, interessati, candidati, prestatori di servizi – dati personali li ha ogni azienda. Per questo è l’unico modulo che conta allo stesso modo per tutti i tipi di editore.
Collegato all’ecosistema editoriale
- VLB
- IDNV
- doctronic
- Amazon
- Bookwire
- Arvato / VVA
- Brocom
- Prolit
- Zeitfracht
- Magento
- WordPress /
WooCommerce - Shopify
- Shopware
- Wirth & Horn
- Diamant
- DATEV
- BMD
- Abacus
- DHL
- DPD
Scoprite open.junixx.
Fissate un appuntamento senza impegno. Vi mostriamo come la documentazione sulla privacy si inserisce nel vostro lavoro editoriale quotidiano.