Pruebas que aguantan en una auditoría.
El registro, con versiones
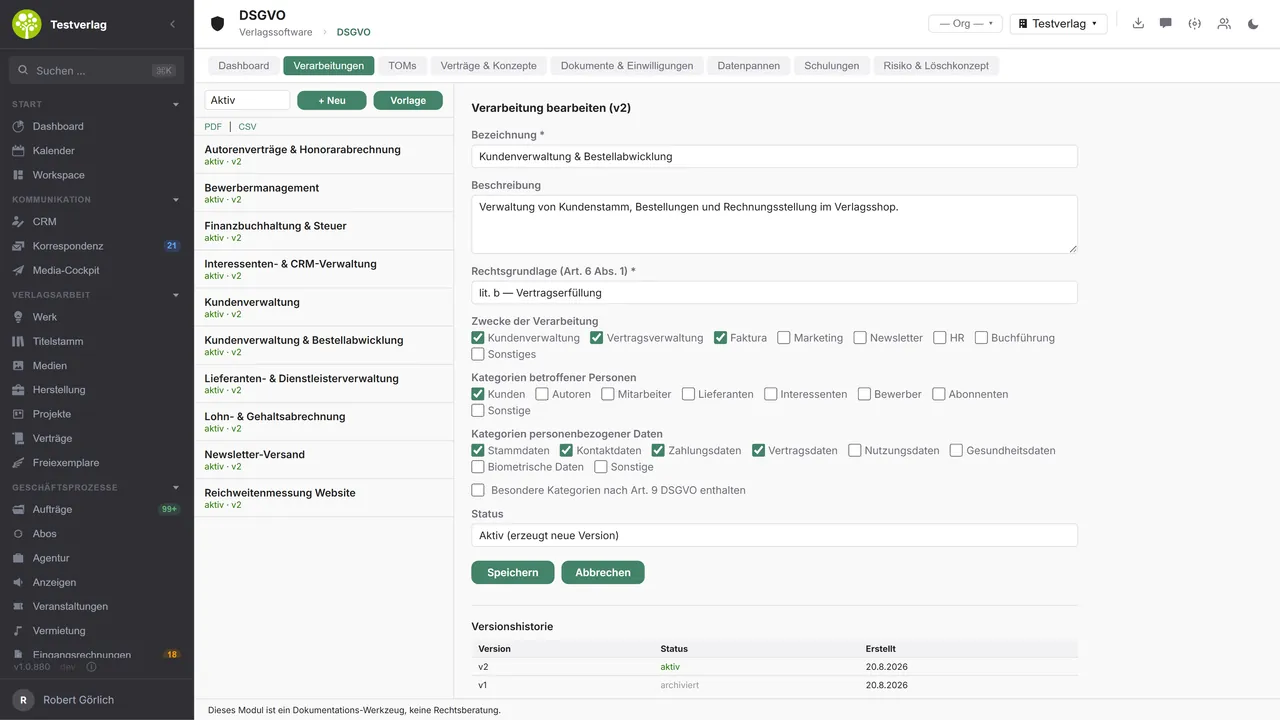
Cada tratamiento con base jurídica según el art. 6, finalidades y categorías de personas y de datos. La activación genera una nueva versión, el historial sigue siendo legible.
Evaluación con puntuación e informe de brechas
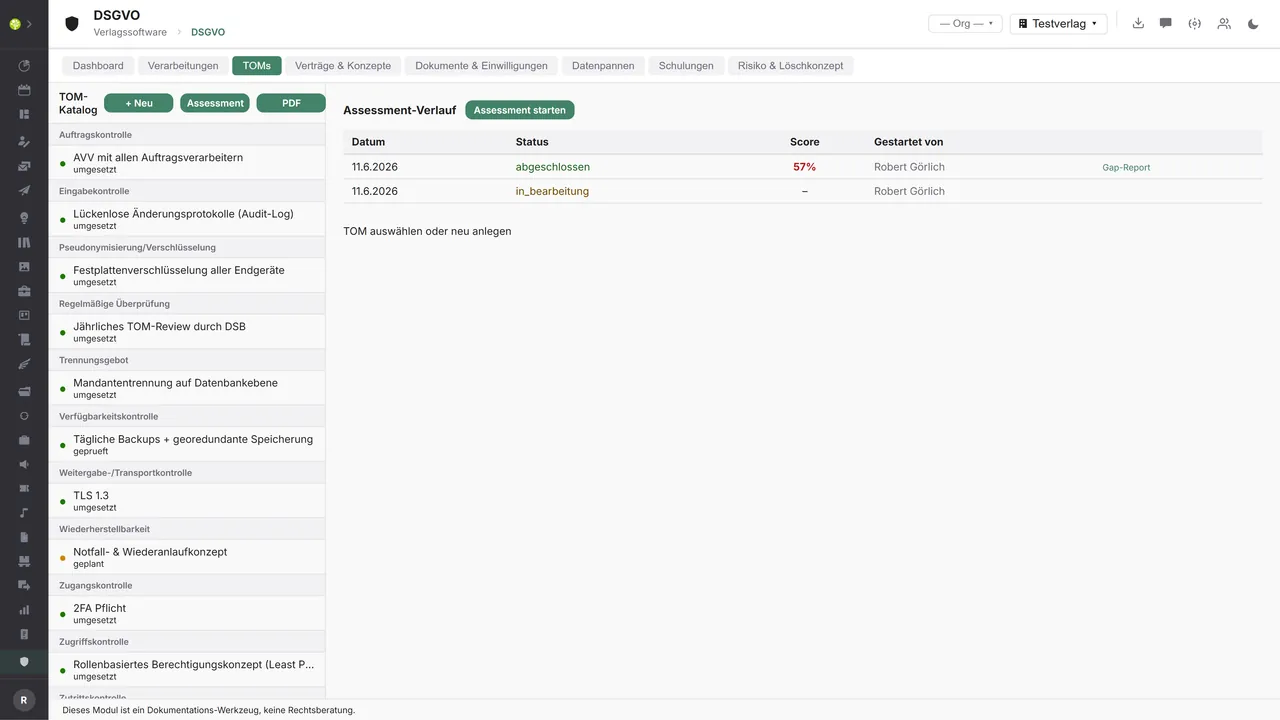
Un cuestionario guiado según el art. 32 con preguntas ponderadas calcula el grado de madurez, actualiza las medidas y entrega el informe de brechas en PDF.
Brechas de datos con plazo de 72 horas
Valoración del riesgo en una matriz de cuatro por cuatro, el plazo de notificación del art. 33 como cuenta atrás en marcha, recorrido de estados de abierto a cerrado.
El expediente completo en ZIP
Registro, planes publicados, informe de brechas, contratos de encargo firmados y materiales de formación activos – con un clic, como paquete para la auditoría o para la autoridad de control.
Privacidad, cuidada de forma demostrable.
El módulo es el archivador de la protección de datos de la empresa: registra qué tratamientos existen, qué medidas los protegen, qué contratos hay detrás y qué ha ocurrido en caso de una brecha de datos. Todo ello por entidad, con estados de versión que se pueden congelar.
El panel plantea también de entrada las preguntas incómodas. ¿Qué tratamiento no tiene ninguna medida? ¿Cuál no tiene regla de supresión? ¿Qué revisión de un contrato de encargo está vencida? Un clic en la tarjeta lleva al área correspondiente.
El registro describe lo que ocurre realmente en la casa. Eso está en los otros módulos, con la gestión de clientes y la tramitación de pedidos en Pedidos & facturas, los contratos de autor y la liquidación de derechos en Contratos & derechos de autor, el envío de la newsletter en la correspondencia y la gestión de proveedores y prestadores de servicios en las facturas de proveedores. Cada entrada surge de una plantilla del sector o a mano, con base jurídica según el art. 6 y, en caso de interés legítimo, con motivación. La activación genera cada vez una nueva versión.
Las medidas técnicas y organizativas están en el catálogo, agrupadas según los tipos de control del art. 32, cada una con semáforo, última revisión y un intervalo del que el módulo calcula por sí mismo el siguiente vencimiento. Quien no quiera reunir el estado pieza a pieza inicia la evaluación: preguntas ponderadas, al final una puntuación, medidas actualizadas y el informe de brechas en PDF.
Los contratos de encargo pasan de borrador a «final» y hasta «firmado», con revisión e indicador de vencimiento. Los planes de privacidad se componen de capítulos de texto libre y capítulos dinámicos. Los capítulos dinámicos toman su contenido del registro, las medidas, las brechas de datos, los contratos, la formación y el plan de supresión, y quedan fijados al publicarlos. Los consentimientos en sí surgen en el CRM y aquí solo se analizan.
Un incidente se registra con causa, medidas inmediatas y valoración del riesgo, y la cuenta atrás de las 72 horas corre visiblemente al lado. La formación surge de componentes con test de conocimientos; el registro de riesgos muestra, según los criterios del art. 35, si es necesaria una evaluación de impacto. Y un límite lo traza el módulo por sí mismo: documenta, pero no sustituye el asesoramiento jurídico. Los textos de contratos, formación y planes que se entregan son borradores que deben revisarse jurídicamente.
Cuando entra en juego la IA.
Las funciones de IA de open.junixx no dependen de un proveedor fijado por cable, sino de una ranura. Para la protección de datos eso marca la diferencia – y la elección es suya.
En la propia casa: ningún destinatario adicional
Quien registra un modelo local no entrega nada a nadie para la IA. Desaparecen así el encargado del tratamiento adicional, la transferencia a terceros países según los arts. 44 y ss. del RGPD y la ponderación que va con ella.
En la nube: su contrato, no un acceso colectivo nuestro
Quien elige un proveedor en la nube firma el contrato con él directamente y registra su propia clave. open.junixx no está interpuesto, y no existe un acceso por el que pasen las consultas de todas las casas.
Demostrable, no afirmado
Cada consulta a la IA queda en el registro con modelo, tokens, coste y duración, cada campo reescrito con el valor antiguo y el nuevo. Para un registro de actividades de tratamiento eso significa: los datos se pueden acreditar.
Y también sin IA
La IA es un ingrediente, no un requisito. Sin proveedor registrado open.junixx sigue trabajando igual – quien quiera mantener el tema fuera del registro, puede.
El módulo en la aplicación.
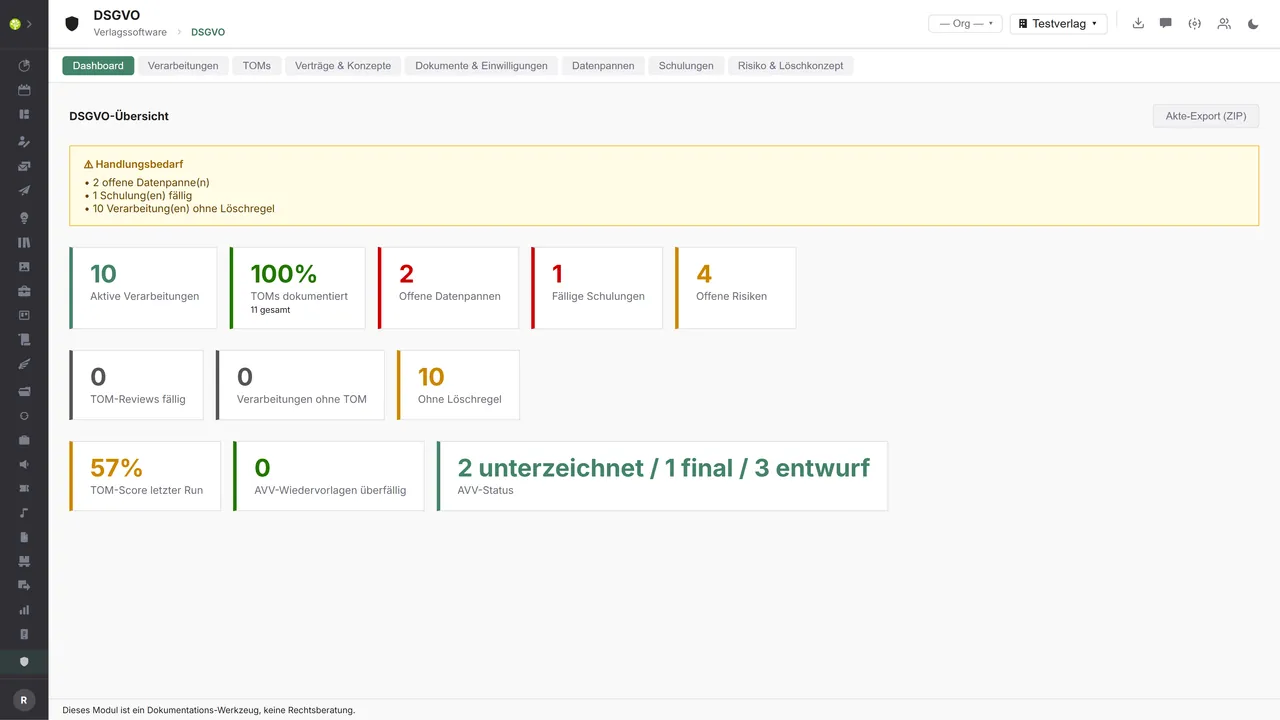
Dónde hace falta actuarIndicadores de tratamientos, medidas documentadas, brechas de datos abiertas, formaciones pendientes y riesgos – encima el recuadro de aviso con los puntos abiertos, arriba a la derecha la exportación del expediente en ZIP.
Cada tratamiento, cada versiónA la izquierda el registro con estado y versión, a la derecha el tratamiento en sí: base jurídica según el art. 6, finalidades, categorías de personas y de datos – debajo el historial de versiones.
Las medidas y su grado de madurezEl catálogo por tipos de control con semáforo y estado por medida, al lado el historial de las evaluaciones con fecha, estado, puntuación y el informe de brechas para descargar.
Vea open.junixx en acción. Le mostramos en pantalla cómo el software se ajusta a los procesos de su editorial – sin compromiso y con tiempo para sus preguntas.
Solicite una demoImportar y exportar vía API.
El archivador está construido deliberadamente hacia dentro: todas las pruebas surgen en la casa. Hacia fuera se trata de los derechos de los interesados, la notificación a la autoridad de control y el mantenimiento de las listas de prestadores de servicios.
Importación – desde servicios externos
Datos que entran en el módulo desde el exterior:
- Listas de los encargados y subencargados del tratamiento de los servicios en la nube → el registro de contratos y sus anexos se mantienen actualizados
- Número de expediente y confirmación de la autoridad de control → prueba directamente en el incidente
- Contratos firmados desde el servicio de firma electrónica → estado «firmado» sin desvíos
- Certificados de asistencia y de finalización desde una plataforma de formación → estado de la formación por persona
Exportación – a servicios externos
Datos que el módulo transmite al exterior:
- Datos del incidente según el art. 33 al portal de notificación de la autoridad de control
- Registro, medidas y contratos al delegado de protección de datos externo o al despacho
- Exportación de datos legible por máquina para un derecho de acceso según los arts. 15 y 20
- Registros y pruebas para auditores y certificadores
Hoy todas las pruebas surgen en el propio módulo: el registro de actividades de tratamiento en PDF y CSV, el catálogo de medidas, el informe de brechas, contratos y planes en PDF – y el expediente RGPD completo en ZIP con manifiesto. Las conexiones con portales de notificación, servicios de firma electrónica y plataformas de formación se pueden añadir mediante la API central.
Más sobre las interfaces
Vista detallada del análisis de interfaces: fuentes para la importación y posibles destinos para la exportación.
Importación – desde servicios externos
| Fuente (externa) | Qué se importa | Utilidad en el módulo |
|---|---|---|
| Encargados del tratamiento y servicios en la nube | Lista de los (sub)encargados del tratamiento, metadatos de los contratos | Mantener automáticamente el registro de contratos y sus anexos |
| Autoridad de control | Número de expediente, confirmación de la notificación | Prueba en el incidente |
| Servicio de firma electrónica | Contratos firmados (retorno) | Estado del contrato «firmado» |
| Plataforma de formación (LMS) | Certificados de asistencia y de finalización | Estado de la formación por empleado |
Exportación – a servicios externos
| Finalidad / activación | Servicio externo (ejemplos) | Qué se exporta | Formato / estándar |
|---|---|---|---|
| Notificación de brechas de datos | Portales de notificación de las autoridades de control | Datos del incidente según el art. 33: categorías, afectados, medidas | Portal de la autoridad, formulario |
| Revisar el expediente de cumplimiento en el exterior | Delegado de protección de datos externo, despacho de abogados | Registro, medidas, contratos como paquete | PDF, ZIP |
| Derecho de acceso del interesado | Solicitud de acceso de una persona interesada | Exportación de datos legible por máquina según el art. 20 | PDF, JSON, CSV |
| Prueba y auditoría | Auditores, certificadores | Registros y pruebas | PDF, CSV |
Todas las funciones del módulo RGPD.
La lista completa está en nuestro folleto
Lo que ve arriba es solo un extracto. Todas las funciones de este módulo – y las de todos los demás – están reunidas en el folleto de open.junixx. Se lo enviamos con gusto, impreso o en PDF. Y si prefiere ver en lugar de leer: también le mostramos open.junixx en directo en pantalla.
Reciba el folletoObligatorio para toda editorial.
Autores, suscriptores, interesados, candidatos, prestadores de servicios – datos personales los tiene toda casa. Por eso este es el único módulo que cuenta igual para todos los tipos de editorial.
Conectado con el ecosistema editorial
- VLB
- IDNV
- doctronic
- Amazon
- Bookwire
- Arvato / VVA
- Brocom
- Prolit
- Zeitfracht
- Magento
- WordPress /
WooCommerce - Shopify
- Shopware
- Wirth & Horn
- Diamant
- DATEV
- BMD
- Abacus
- DHL
- DPD
Descubra open.junixx.
Solicite una cita sin compromiso. Le mostramos cómo la documentación de privacidad se ajusta a su día a día editorial.