Des preuves qui tiennent en audit.
Le registre, en versions
Chaque traitement avec sa base juridique selon l’art. 6, ses finalités ainsi que les catégories de personnes et de données. La mise en actif crée une nouvelle version, l’historique reste lisible.
Une évaluation avec score et rapport d’écarts
Un questionnaire guidé selon l’art. 32, avec des questions pondérées, calcule le niveau de maturité, met à jour les mesures et livre le rapport d’écarts en PDF.
Les violations de données avec le délai de 72 heures
Évaluation du risque dans une matrice de quatre sur quatre, le délai de notification selon l’art. 33 comme compte à rebours qui court, un parcours de statuts d’ouvert à clos.
Tout le dossier en ZIP
Registre, documents de politique publiés, rapport d’écarts, contrats de sous-traitance signés et supports de formation actifs – d’un clic, comme paquet pour l’audit ou l’autorité de contrôle.
Une protection des données tenue de façon démontrable.
Le module est l’armoire à dossiers de la protection des données de l’entreprise : il retient quels traitements existent, quelles mesures les protègent, quels contrats se trouvent derrière et ce qui s’est passé lors d’une violation de données. Cela vaut par entité, avec des états de version que l’on peut geler.
Le tableau de bord pose d’emblée les questions désagréables. Quel traitement n’a aucune mesure ? Lequel n’a aucune règle d’effacement ? Quelle date de relance d’un contrat de sous-traitance est dépassée ? Un clic sur la tuile mène dans le domaine correspondant.
Le registre décrit ce qui se passe réellement dans la maison. Cela se trouve dans les autres modules, avec la gestion des clients et le traitement des commandes dans Commandes & factures, les contrats d’auteur et le décompte des droits dans Contrats & droits d’auteur, l’envoi de la newsletter dans la correspondance ainsi que la gestion des fournisseurs et des prestataires dans les factures fournisseurs. Chaque entrée naît d’un modèle sectoriel ou à la main, avec la base juridique selon l’art. 6 et, en cas d’intérêt légitime, avec sa justification. La mise en actif crée à chaque fois une nouvelle version.
Les mesures techniques et organisationnelles se trouvent dans le catalogue, regroupées selon les types de mesures de l’art. 32, chacune avec un feu tricolore, la date du dernier contrôle et un intervalle dont le module déduit lui-même la prochaine échéance. Qui ne veut pas rassembler l’état des lieux à la main lance l’évaluation : des questions pondérées, à la fin un score, des mesures mises à jour et le rapport d’écarts en PDF.
Les contrats de sous-traitance passent du brouillon par « final » à « signé », avec une date de relance et un marquage d’échéance. Les documents de politique de protection des données sont faits de chapitres en texte libre et de chapitres vivants. Les chapitres vivants tirent leur contenu du registre, des mesures, des violations de données, des contrats, des formations et de la politique d’effacement et sont figés à la publication. Les consentements eux-mêmes naissent dans le CRM et ne sont ici qu’analysés.
Un incident est saisi avec sa cause, les mesures immédiates et l’évaluation du risque, et le compte à rebours des 72 heures court visiblement en parallèle. Les formations naissent d’éléments avec un test de connaissances, le registre des risques montre à l’aide des critères de l’art. 35 si une AIPD est nécessaire. Et le module trace lui-même une limite : il documente, mais ne remplace aucun conseil juridique. Les textes de contrat, de formation et de politique livrés avec lui sont des projets à faire vérifier sur le plan juridique.
Quand l’IA entre en jeu.
Les fonctions d’IA d’open.junixx ne dépendent pas d’un fournisseur câblé en dur, mais d’un connecteur. Pour la protection des données, cela fait toute la différence – et le choix vous appartient.
Dans vos propres murs : aucun destinataire supplémentaire
Qui installe un modèle local ne remet rien à personne pour l’IA. Cela supprime le sous-traitant supplémentaire, le transfert vers un pays tiers selon les art. 44 et suivants du RGPD et la mise en balance qui va avec.
Dans le cloud : votre contrat, pas notre accès collectif
Qui choisit un fournisseur cloud conclut lui-même le contrat avec lui et y dépose sa propre clé. open.junixx n’est pas intercalé, et il n’existe aucun accès par lequel passeraient les requêtes de toutes les maisons.
Démontrable, pas simplement affirmé
Chaque requête d’IA figure au journal avec le modèle, les tokens, les coûts et la durée, chaque champ réécrit avec son ancienne et sa nouvelle valeur. Pour un registre des traitements, cela signifie : les indications sont justifiables.
Et tout à fait sans IA
L’IA est un ingrédient, pas une condition. Sans fournisseur configuré, open.junixx continue de fonctionner sans changement – qui veut tenir le sujet hors du registre peut le faire.
Le module dans l’application.
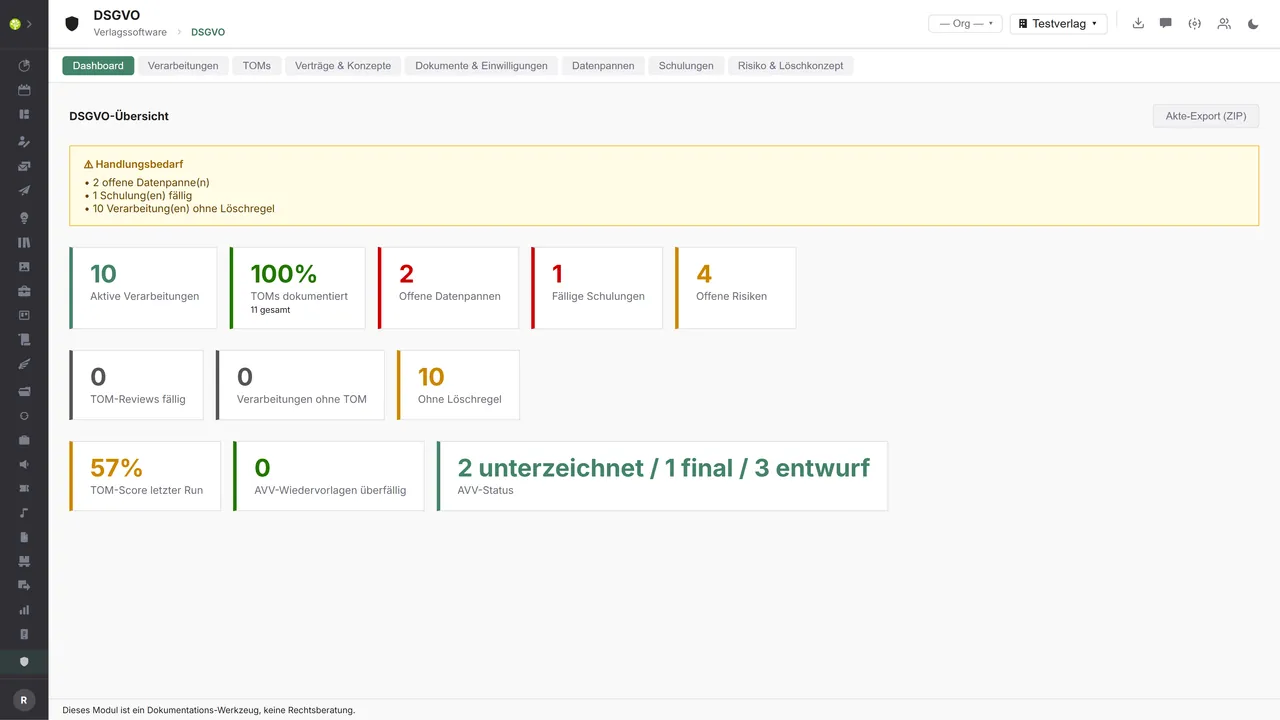
Là où une action est requiseIndicateurs sur les traitements, les mesures documentées, les violations de données ouvertes, les formations échues et les risques – au-dessus l’encadré d’avertissement avec les points ouverts, en haut à droite l’export du dossier en ZIP.
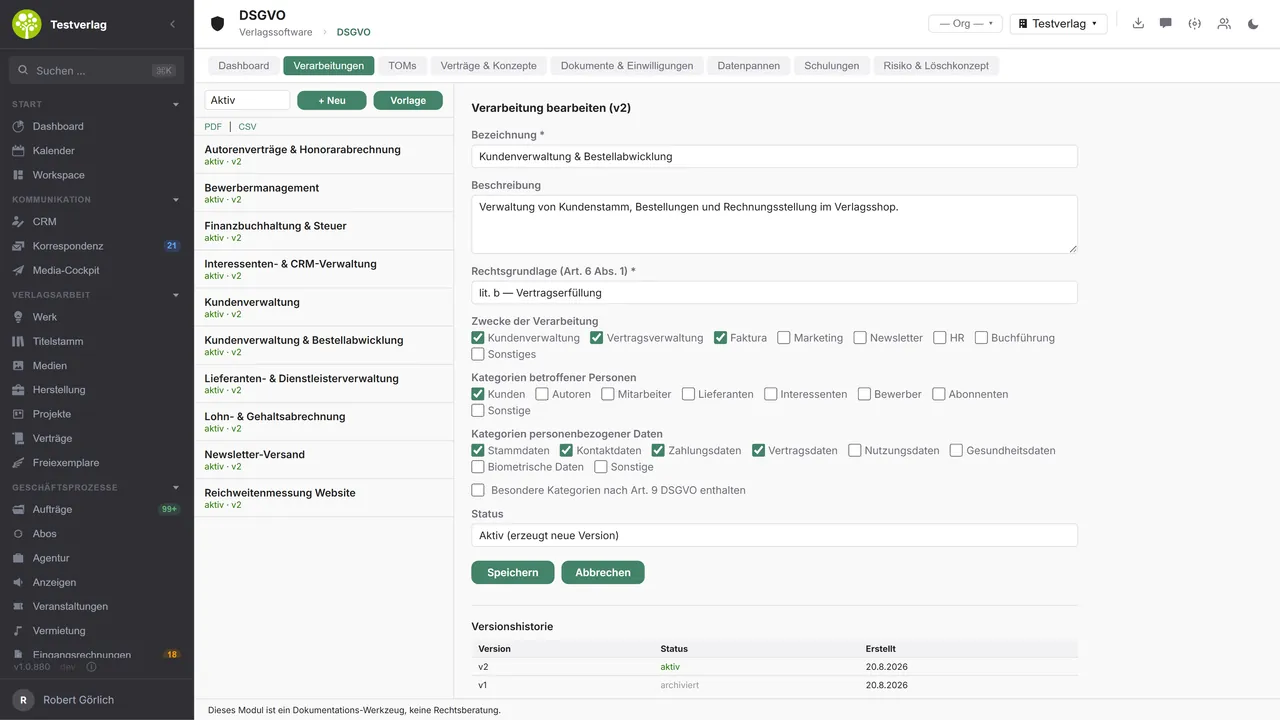
Chaque traitement, chaque versionÀ gauche le registre avec le statut et l’état de version, à droite le traitement lui-même : base juridique selon l’art. 6, finalités, catégories de personnes et de données – en dessous l’historique des versions.
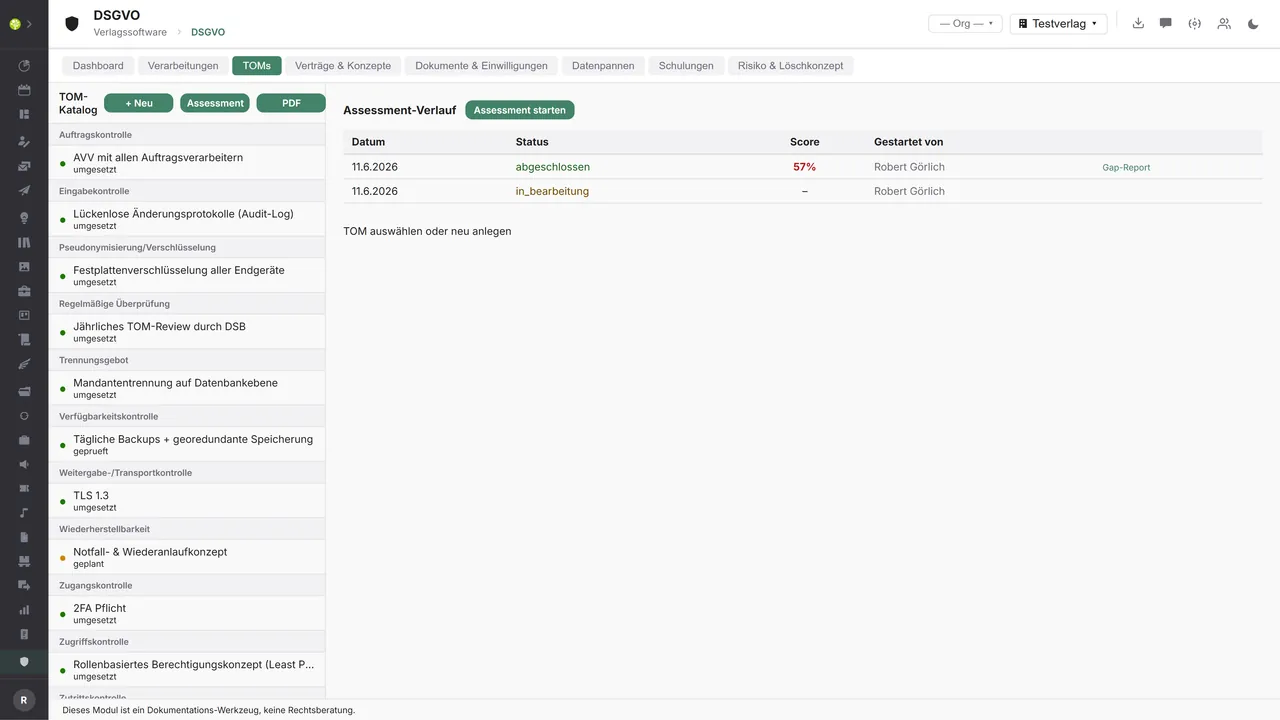
Les mesures et leur niveau de maturitéLe catalogue par types de mesures avec un feu tricolore et un statut par mesure, à côté l’historique des évaluations avec date, statut, score et le rapport d’écarts à télécharger.
Voyez open.junixx à l’œuvre. Nous vous montrons à l’écran comment le logiciel s’adapte aux processus de votre maison d’édition – sans engagement et avec le temps qu’il faut pour vos questions.
Demander une démoImporter et exporter via l’API.
L’armoire à dossiers est volontairement tournée vers l’intérieur : toutes les preuves naissent dans la maison. Vers l’extérieur, il s’agit des droits des personnes concernées, de la notification à l’autorité de contrôle et de la tenue des listes de prestataires.
Import – depuis des services externes
Données qui entrent dans le module depuis l’extérieur :
- Listes des sous-traitants et des sous-traitants ultérieurs des services cloud → le registre des contrats de sous-traitance et ses annexes restent à jour
- Numéro de dossier et confirmation de l’autorité de contrôle → la preuve directement sur l’incident
- Contrats signés venant du service de signature électronique → statut « signé » sans détour
- Attestations de participation et de réussite venant d’une plateforme de formation → le niveau de formation par personne
Export – vers des services externes
Données que le module transmet vers l’extérieur :
- Données de l’incident selon l’art. 33 vers le portail de notification de l’autorité de contrôle
- Registre, mesures et contrats vers le délégué externe à la protection des données ou le cabinet
- Export de données lisible par machine pour une demande d’accès selon les art. 15 et 20
- Registres et preuves pour les commissaires aux comptes et les organismes de certification
Aujourd’hui, toutes les preuves naissent dans le module lui-même : le registre des traitements en PDF et en CSV, le catalogue des MTO, le rapport d’écarts, les contrats et les documents de politique en PDF – et le dossier RGPD complet en ZIP avec son manifeste. Des raccordements aux portails de notification, aux services de signature électronique et aux plateformes de formation peuvent être ajoutés via l’API centrale.
En savoir plus sur les interfaces
Vue détaillée issue de l’analyse des interfaces : sources pour l’import et cibles possibles pour l’export.
Import – depuis des services externes
| Source (externe) | Ce qui est importé | Utilité dans le module |
|---|---|---|
| Sous-traitants et services cloud | Liste des (sous-)sous-traitants, métadonnées du contrat de sous-traitance | Tenir automatiquement à jour le registre des contrats de sous-traitance et ses annexes |
| Autorité de contrôle | Numéro de dossier, confirmation de la notification | La preuve sur l’incident |
| Service de signature électronique | Contrats signés (retour) | Statut du contrat de sous-traitance « signé » |
| Plateforme de formation (LMS) | Attestations de participation et de réussite | Niveau de formation par collaborateur |
Export – vers des services externes
| Objet / déclencheur | Service externe (exemples) | Ce qui est exporté | Format / standard |
|---|---|---|---|
| Notification d’une violation de données | Portails de notification des autorités de contrôle | Données de l’incident selon l’art. 33 : catégories, personnes concernées, mesures | Portail de l’autorité, formulaire |
| Faire contrôler le dossier de conformité à l’extérieur | Délégué externe à la protection des données, cabinet | Registre, mesures, contrats en un paquet | PDF, ZIP |
| Accès de la personne concernée | Demande d’accès d’une personne concernée | Export de données lisible par machine selon l’art. 20 | PDF, JSON, CSV |
| Preuve et audit | Commissaires aux comptes, organismes de certification | Registres et preuves | PDF, CSV |
Toutes les fonctions du module RGPD.
Vous trouverez la liste complète dans notre brochure
Ce que vous voyez ci-dessus n’est qu’un extrait. Toutes les fonctions de ce module – et celles de tous les autres – sont réunies dans la brochure open.junixx. Nous vous l’envoyons volontiers, imprimée ou en PDF. Et si vous préférez regarder plutôt que lire : nous vous montrons aussi open.junixx en direct à l’écran.
Recevoir la brochureObligatoire pour chaque maison d’édition.
Auteurs, abonnés, prospects, candidats, prestataires – des données à caractère personnel, chaque maison en a. C’est pourquoi ce module est le seul qui compte autant pour tous les types de maisons d’édition.
Connecté à l’écosystème de l’édition
- VLB
- IDNV
- doctronic
- Amazon
- Bookwire
- Arvato / VVA
- Brocom
- Prolit
- Zeitfracht
- Magento
- WordPress /
WooCommerce - Shopify
- Shopware
- Wirth & Horn
- Diamant
- DATEV
- BMD
- Abacus
- DHL
- DPD
Découvrez open.junixx.
Prenez rendez-vous sans engagement. Nous vous montrons comment la documentation de protection des données s’intègre au quotidien de votre maison d’édition.