Τεκμήρια που αντέχουν στον έλεγχο.
Το μητρώο, με εκδόσεις
Κάθε επεξεργασία με νομική βάση κατά το άρθ. 6, με σκοπούς και με κατηγορίες προσώπων και δεδομένων. Η ενεργοποίηση δημιουργεί νέα έκδοση, το ιστορικό παραμένει αναγνώσιμο.
Αξιολόγηση με βαθμολογία και αναφορά κενών
Ένα οδηγούμενο ερωτηματολόγιο κατά το άρθ. 32 με ζυγισμένες ερωτήσεις υπολογίζει τον βαθμό ωριμότητας, ενημερώνει τα μέτρα και παραδίδει την αναφορά κενών ως PDF.
Παραβιάσεις δεδομένων με προθεσμία 72 ωρών
Αξιολόγηση κινδύνου σε έναν πίνακα τέσσερα επί τέσσερα, η προθεσμία γνωστοποίησης κατά το άρθ. 33 ως αντίστροφη μέτρηση που τρέχει μαζί, πορεία καταστάσεων από ανοιχτό έως κλειστό.
Όλος ο φάκελος ως ZIP
Μητρώο, δημοσιευμένα σχέδια, αναφορά κενών, υπογεγραμμένες συμβάσεις επεξεργασίας και ενεργό εκπαιδευτικό υλικό – με ένα πάτημα ως πακέτο για έλεγχο ή για την εποπτική αρχή.
Προστασία δεδομένων, τεκμηριωμένα φροντισμένη.
Η ενότητα είναι η αρχειοθήκη για την προστασία δεδομένων στην επιχείρηση: κρατά ποιες επεξεργασίες υπάρχουν, ποια μέτρα τις προστατεύουν, ποιες συμβάσεις στέκουν πίσω τους και τι συνέβη σε μια παραβίαση δεδομένων. Αυτό ισχύει ανά οντότητα, με εκδόσεις που μπορούν να παγώσουν.
Το dashboard κάνει και τις δυσάρεστες ερωτήσεις. Ποια επεξεργασία δεν έχει μέτρο; Ποια δεν έχει κανόνα διαγραφής; Ποια επαναφορά μιας σύμβασης επεξεργασίας είναι εκπρόθεσμη; Ένα κλικ οδηγεί στην κατάλληλη περιοχή.
Το μητρώο περιγράφει τι συμβαίνει πραγματικά στον οίκο. Αυτό βρίσκεται στις άλλες ενότητες, με τη διαχείριση πελατών και τη διεκπεραίωση παραγγελιών στις παραγγελίες & τιμολόγια, με τις συμβάσεις συγγραφέων και την εκκαθάριση πνευματικών δικαιωμάτων στις συμβάσεις & πνευματικά δικαιώματα, με την αποστολή των newsletter στην αλληλογραφία καθώς και με τη διαχείριση προμηθευτών και παρόχων στα τιμολόγια προμηθευτών. Κάθε καταχώριση γεννιέται από ένα πρότυπο του κλάδου ή με το χέρι, με νομική βάση κατά το άρθ. 6 και, σε περίπτωση εννόμου συμφέροντος, με αιτιολόγηση. Η ενεργοποίηση δημιουργεί κάθε φορά μια νέα έκδοση.
Τα τεχνικά και οργανωτικά μέτρα βρίσκονται στον κατάλογο, ομαδοποιημένα κατά τα είδη ελέγχου του άρθ. 32, κάθε ένα με φανάρι, τελευταίο έλεγχο και ένα διάστημα, από το οποίο η ενότητα υπολογίζει μόνη της την επόμενη λήξη. Όποιος δεν θέλει να μαζέψει την εικόνα κομμάτι-κομμάτι, ξεκινά την αξιολόγηση: ζυγισμένες ερωτήσεις, στο τέλος μια βαθμολογία, ενημερωμένα μέτρα και η αναφορά κενών ως PDF.
Οι συμβάσεις επεξεργασίας περνούν από το σχέδιο, στο «τελικό» και έως το «υπογεγραμμένο», με επαναφορά και σήμανση λήξης. Τα σχέδια προστασίας δεδομένων αποτελούνται από κεφάλαια ελεύθερου κειμένου και ζωντανά κεφάλαια. Τα ζωντανά κεφάλαια αντλούν το περιεχόμενό τους από το μητρώο, τα μέτρα, τις παραβιάσεις δεδομένων, τις συμβάσεις, τις εκπαιδεύσεις και το σχέδιο διαγραφής και παγιώνονται κατά τη δημοσίευση. Οι συναινέσεις οι ίδιες γεννιούνται στο CRM και εδώ μόνο αναλύονται.
Ένα περιστατικό καταγράφεται με αιτία, άμεσα μέτρα και αξιολόγηση κινδύνου, και η αντίστροφη μέτρηση προς τις 72 ώρες τρέχει ορατά μαζί. Οι εκπαιδεύσεις γεννιούνται από δομικά στοιχεία μαζί με τεστ γνώσεων, το μητρώο κινδύνων δείχνει βάσει των κριτηρίων του άρθ. 35 αν χρειάζεται εκτίμηση αντικτύπου. Και ένα όριο το βάζει η ενότητα η ίδια: τεκμηριώνει, δεν αντικαθιστά όμως νομική συμβουλή. Τα συνοδευτικά κείμενα συμβάσεων, εκπαιδεύσεων και σχεδίων είναι σχέδια που πρέπει να ελεγχθούν νομικά.
Όταν μπαίνει η AI στο παιχνίδι.
Οι λειτουργίες AI του open.junixx δεν κρέμονται από έναν μόνιμα καλωδιωμένο πάροχο, αλλά από μια υποδοχή. Για την προστασία δεδομένων αυτό κάνει τη διαφορά – και η επιλογή είναι δική σας.
Μέσα στο σπίτι σας: κανένας πρόσθετος αποδέκτης
Όποιος καταχωρίζει ένα τοπικό μοντέλο, δεν δίνει σε κανέναν τίποτα για την AI. Έτσι εκλείπει ο πρόσθετος εκτελών την επεξεργασία, η διαβίβαση σε τρίτη χώρα κατά τα άρθ. 44 επ. GDPR και η στάθμιση που κρέμεται από αυτήν.
Στο cloud: η δική σας σύμβαση, όχι η συλλογική μας πρόσβαση
Όποιος επιλέγει πάροχο cloud, συνάπτει ο ίδιος τη σύμβαση μαζί του και καταχωρίζει το δικό του κλειδί. Το open.junixx δεν παρεμβάλλεται, και δεν υπάρχει πρόσβαση μέσα από την οποία περνούν τα αιτήματα όλων των οίκων.
Τεκμηριωμένο, όχι απλώς δηλωμένο
Κάθε αίτημα AI καταγράφεται με μοντέλο, tokens, κόστος και διάρκεια, κάθε πεδίο που γράφτηκε πίσω με την παλιά και τη νέα τιμή. Για ένα μητρώο επεξεργασιών αυτό σημαίνει: τα στοιχεία μπορούν να αποδειχθούν.
Και εντελώς χωρίς AI
Η AI είναι ένα συστατικό, όχι προϋπόθεση. Χωρίς καταχωρισμένο πάροχο το open.junixx δουλεύει αμετάβλητα – όποιος θέλει να κρατήσει το θέμα έξω από το μητρώο, μπορεί.
Η ενότητα μέσα στην εφαρμογή.
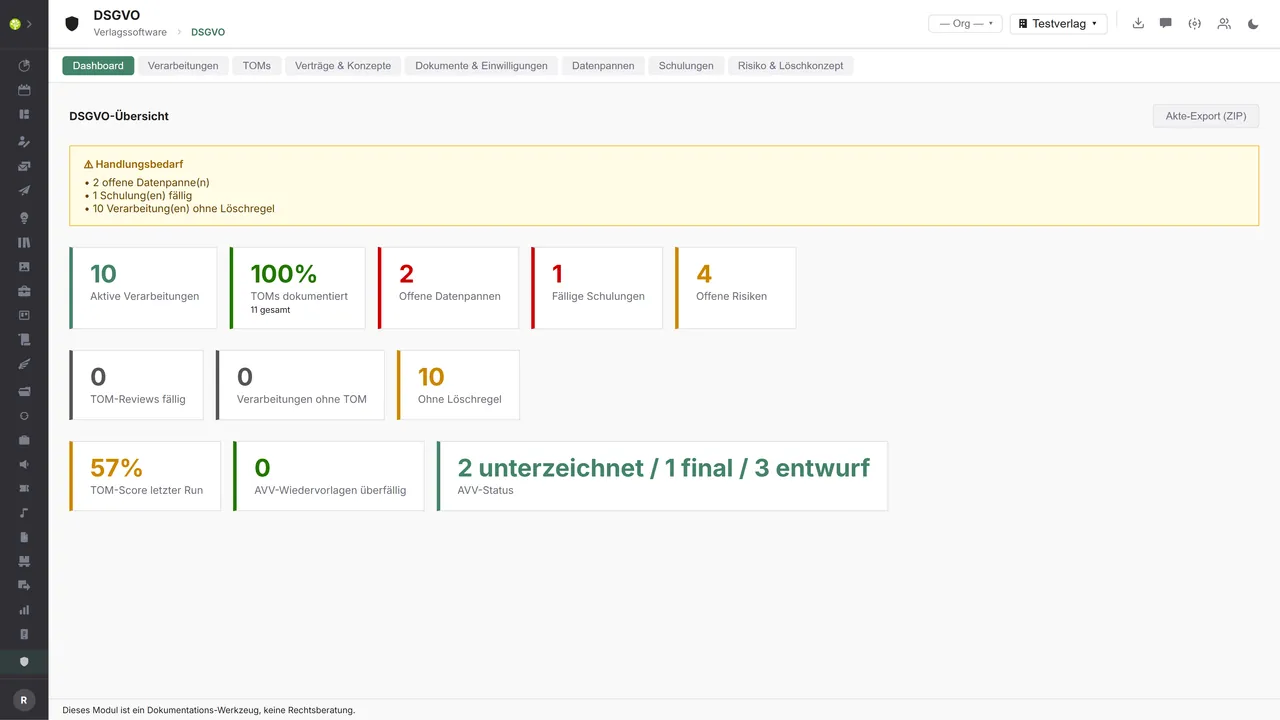
Πού απαιτούνται ενέργειεςΔείκτες για επεξεργασίες, τεκμηριωμένα μέτρα, ανοιχτές παραβιάσεις δεδομένων, εκπαιδεύσεις που λήγουν και κινδύνους – πάνω από αυτά το πλαίσιο προειδοποίησης με τα ανοιχτά σημεία, πάνω δεξιά η εξαγωγή του φακέλου ως ZIP.
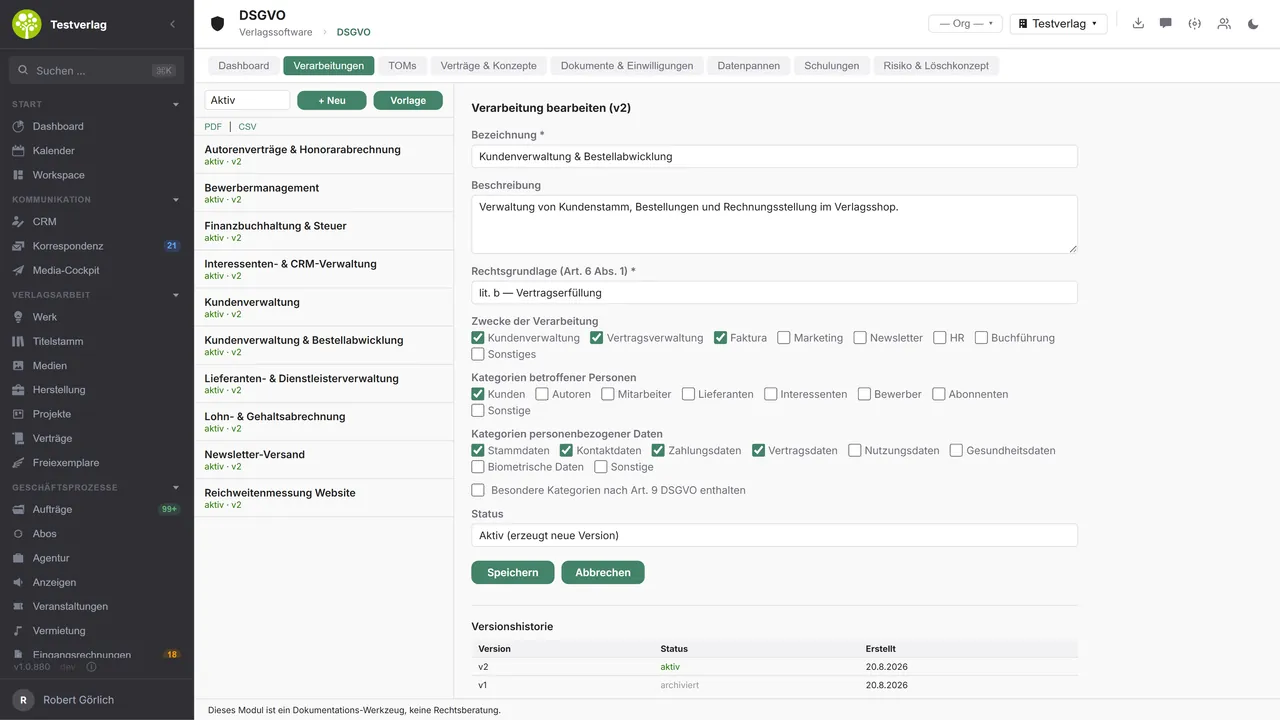
Κάθε επεξεργασία, κάθε έκδοσηΑριστερά το μητρώο με κατάσταση και έκδοση, δεξιά η ίδια η επεξεργασία: νομική βάση κατά το άρθ. 6, σκοποί, κατηγορίες των προσώπων και των δεδομένων – κάτω από αυτά το ιστορικό των εκδόσεων.
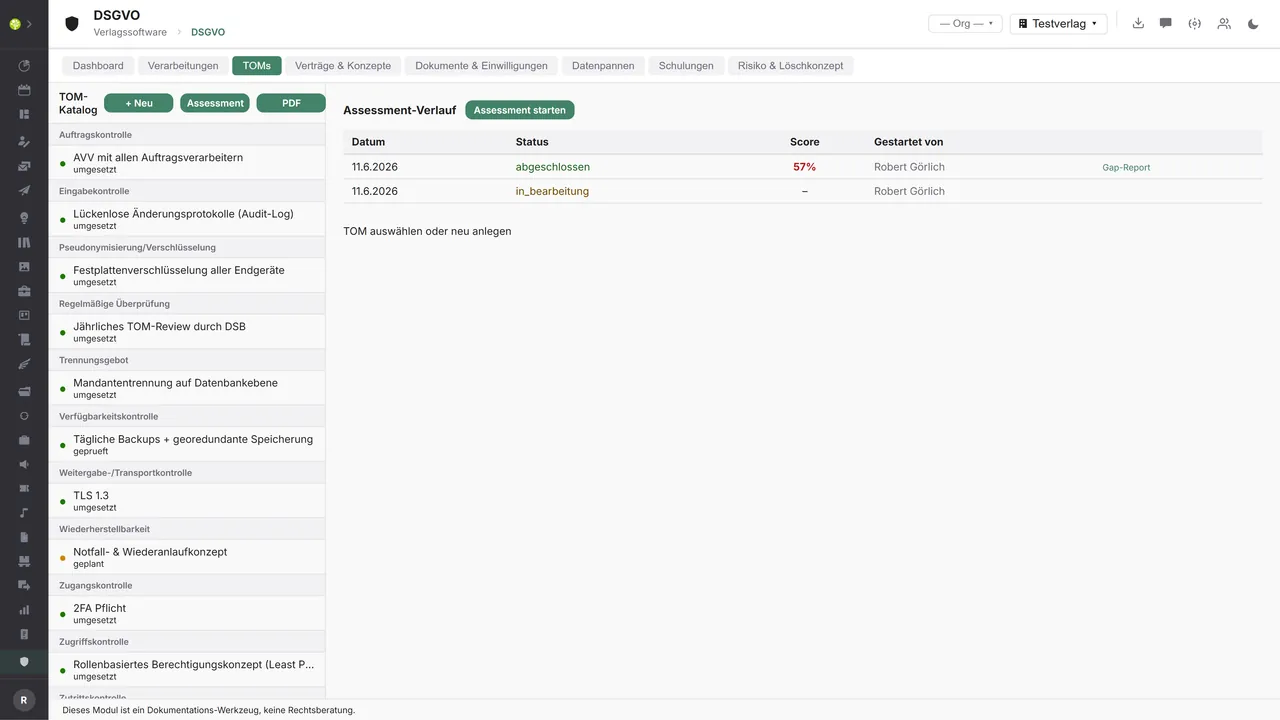
Τα μέτρα και ο βαθμός ωριμότητάς τουςΟ κατάλογος κατά είδη ελέγχου με φανάρι και κατάσταση ανά μέτρο, δίπλα η πορεία των αξιολογήσεων με ημερομηνία, κατάσταση, βαθμολογία και την αναφορά κενών για λήψη.
Δείτε το open.junixx στη δουλειά. Σας δείχνουμε στην οθόνη πώς το λογισμικό ταιριάζει στις διαδικασίες του εκδοτικού σας οίκου – χωρίς δέσμευση και με χρόνο για τις ερωτήσεις σας.
Ζητήστε demoΕισαγωγή και εξαγωγή μέσω API.
Η αρχειοθήκη είναι χτισμένη συνειδητά προς τα μέσα: όλα τα τεκμήρια γεννιούνται μέσα στον οίκο. Προς τα έξω το θέμα είναι τα δικαιώματα των υποκειμένων, η γνωστοποίηση στην εποπτική αρχή και η φροντίδα των καταλόγων των παρόχων.
Εισαγωγή – από εξωτερικές υπηρεσίες
Δεδομένα που εισρέουν στην ενότητα από έξω:
- Κατάλογοι των εκτελούντων και των υπεκτελούντων την επεξεργασία από υπηρεσίες cloud → το μητρώο συμβάσεων και τα παραρτήματα μένουν επίκαιρα
- Αριθμός πρωτοκόλλου και βεβαίωση της εποπτικής αρχής → τεκμήριο απευθείας στο περιστατικό
- Υπογεγραμμένες συμβάσεις από την υπηρεσία ηλεκτρονικής υπογραφής → κατάσταση «υπογεγραμμένο» χωρίς παρακάμψεις
- Τεκμήρια συμμετοχής και ολοκλήρωσης από μια πλατφόρμα εκπαίδευσης → εκπαιδευτική κατάσταση ανά πρόσωπο
Εξαγωγή – προς εξωτερικές υπηρεσίες
Δεδομένα που η ενότητα μεταβιβάζει προς τα έξω:
- Στοιχεία περιστατικού κατά το άρθ. 33 προς την πύλη γνωστοποιήσεων της εποπτικής αρχής
- Μητρώο, μέτρα και συμβάσεις προς τον εξωτερικό υπεύθυνο προστασίας δεδομένων ή προς το δικηγορικό γραφείο
- Μηχανικά αναγνώσιμη εξαγωγή δεδομένων για ενημέρωση κατά τα άρθ. 15 και 20
- Μητρώα και τεκμήρια για ορκωτούς ελεγκτές και φορείς πιστοποίησης
Σήμερα όλα τα τεκμήρια γεννιούνται μέσα στην ενότητα: το μητρώο επεξεργασιών ως PDF και CSV, ο κατάλογος των μέτρων, η αναφορά κενών, οι συμβάσεις και τα σχέδια ως PDF – και ο πλήρης φάκελος GDPR ως ZIP μαζί με δηλωτικό. Οι συνδέσεις με πύλες γνωστοποιήσεων, υπηρεσίες ηλεκτρονικής υπογραφής και πλατφόρμες εκπαίδευσης προστίθενται μέσω του κεντρικού API.
Περισσότερα για τις διεπαφές
Αναλυτική εικόνα από την ανάλυση διεπαφών: πηγές για την εισαγωγή και πιθανοί προορισμοί για την εξαγωγή.
Εισαγωγή – από εξωτερικές υπηρεσίες
| Πηγή (εξωτερική) | Τι εισάγεται | Όφελος στην ενότητα |
|---|---|---|
| Εκτελούντες την επεξεργασία και υπηρεσίες cloud | Κατάλογος των (υπ)εκτελούντων την επεξεργασία, metadata των συμβάσεων | Αυτόματη φροντίδα του μητρώου συμβάσεων και των παραρτημάτων |
| Εποπτική αρχή | Αριθμός πρωτοκόλλου, βεβαίωση της γνωστοποίησης | Τεκμήριο στο περιστατικό |
| Υπηρεσία ηλεκτρονικής υπογραφής | Υπογεγραμμένες συμβάσεις (επιστροφή) | Κατάσταση της σύμβασης «υπογεγραμμένο» |
| Πλατφόρμα εκπαίδευσης (LMS) | Τεκμήρια συμμετοχής και ολοκλήρωσης | Εκπαιδευτική κατάσταση ανά εργαζόμενο |
Εξαγωγή – προς εξωτερικές υπηρεσίες
| Σκοπός / έναυσμα | Εξωτερική υπηρεσία (παραδείγματα) | Τι εξάγεται | Μορφή / πρότυπο |
|---|---|---|---|
| Γνωστοποίηση παραβίασης δεδομένων | Πύλες γνωστοποιήσεων των εποπτικών αρχών | Στοιχεία περιστατικού κατά το άρθ. 33: κατηγορίες, υποκείμενα, μέτρα | Πύλη της αρχής, φόρμα |
| Εξωτερικός έλεγχος του φακέλου συμμόρφωσης | Εξωτερικός υπεύθυνος προστασίας δεδομένων, δικηγορικό γραφείο | Μητρώο, μέτρα, συμβάσεις ως δεσμίδα | PDF, ZIP |
| Ενημέρωση του υποκειμένου | Αίτημα ενημέρωσης από ένα υποκείμενο των δεδομένων | Μηχανικά αναγνώσιμη εξαγωγή δεδομένων κατά το άρθ. 20 | PDF, JSON, CSV |
| Τεκμηρίωση και έλεγχος | Ορκωτοί ελεγκτές, φορείς πιστοποίησης | Μητρώα και τεκμήρια | PDF, CSV |
Όλες οι λειτουργίες της ενότητας GDPR.
Τον πλήρη κατάλογο θα τον βρείτε στο φυλλάδιό μας
Αυτό που βλέπετε παραπάνω είναι μόνο ένα απόσπασμα. Όλες οι λειτουργίες αυτής της ενότητας – και όλων των υπολοίπων – είναι συγκεντρωμένες στο φυλλάδιο του open.junixx. Σας το στέλνουμε ευχαρίστως, έντυπο ή σε PDF. Και αν προτιμάτε να βλέπετε αντί να διαβάζετε: σας δείχνουμε το open.junixx και ζωντανά στην οθόνη.
Λάβετε το φυλλάδιοΥποχρεωτικό για κάθε εκδοτικό οίκο.
Συγγραφείς, συνδρομητές, ενδιαφερόμενοι, υποψήφιοι, πάροχοι – δεδομένα προσωπικού χαρακτήρα έχει κάθε οίκος. Γι’ αυτό αυτή η ενότητα είναι η μόνη που έχει την ίδια σημασία για όλους τους τύπους εκδοτών.
Συνδεδεμένο με το εκδοτικό οικοσύστημα
- VLB
- IDNV
- doctronic
- Amazon
- Bookwire
- Arvato / VVA
- Brocom
- Prolit
- Zeitfracht
- Magento
- WordPress /
WooCommerce - Shopify
- Shopware
- Wirth & Horn
- Diamant
- DATEV
- BMD
- Abacus
- DHL
- DPD
Γνωρίστε το open.junixx.
Κανονίστε ένα ραντεβού χωρίς δέσμευση. Σας δείχνουμε πώς η τεκμηρίωση της προστασίας δεδομένων ταιριάζει στην καθημερινότητα του εκδοτικού σας οίκου.